网络与信息安全软件开发人员培训课程体系构建探究
一、引言
随着数字化转型深入推进,网络攻击面持续扩大,安全漏洞与数据泄露事件频发,企业对网络与信息安全软件开发人才的需求急剧上升。该类岗位既要求扎实的软件开发能力,又要求系统的安全知识与攻防思维,传统计算机教育难以完全覆盖。因此,构建一套面向网络与信息安全软件开发的培训课程体系,成为缓解人才缺口、提升从业人员实战能力的关键路径。
二、培训目标与能力模型
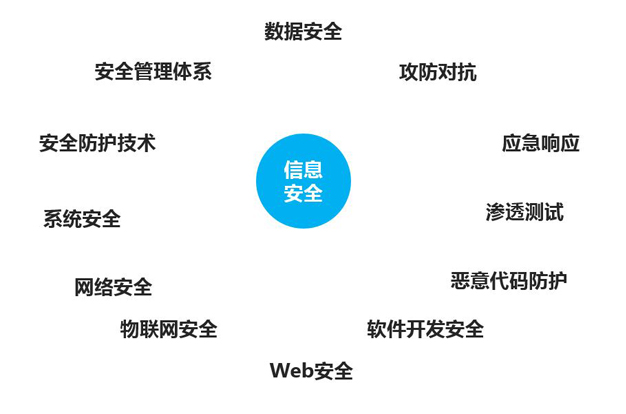
培训课程应以“会开发、懂安全、能实战”为核心目标,围绕三个能力层次展开:基础层包括编程语言、操作系统、计算机网络与数据库知识;安全层涵盖密码学基础、安全编码、漏洞原理与防护机制;工程层强调安全软件开发生命周期(SDL)、威胁建模、安全测试与应急响应。最终培养学员在真实场景中设计、开发并维护安全软件产品的综合能力。
三、课程模块设计
课程体系可分为五个模块。第一模块为编程与系统基础,重点讲授C/C++、Python、Go等语言及内存管理、并发编程,并补充操作系统与网络协议知识。第二模块为信息安全核心知识,包括密码学与应用、身份认证与访问控制、Web安全与二进制安全基础。第三模块为安全软件开发实践,涵盖安全编码规范、SDL流程、威胁建模方法(如STRIDE)及安全需求分析方法。第四模块为安全测试与攻防实训,通过漏洞复现、渗透测试、代码审计和模糊测试等实验,强化学员的动手能力。第五模块为综合项目实战,以团队形式完成从需求分析、安全设计、编码实现到安全测评的完整软件项目,形成可展示的成果。
四、教学方法与实训环境
培训应坚持“理论够用、实践为主”的原则,采用课堂讲授、案例研讨、实验室操作与项目驱动相结合的方式。建议搭建独立的攻防实训靶场,提供虚拟化实验环境和真实漏洞场景,使学员在受控条件下理解攻击链与防御策略。同时引入行业真实案例和开源安全工具链,模拟企业级开发与安全评审流程。
五、考核评价与持续改进
考核应兼顾过程性与结果性评价,包括模块测验、实验报告、项目答辩和安全竞赛表现。可引入企业导师参与评审,确保评价标准与岗位需求对齐。培训结束后通过跟踪学员就业与岗位反馈,定期更新课程内容和实验案例,保持课程与攻防技术演进的同步性。
六、
网络与信息安全软件开发培训课程的建设,需要在知识体系、实践环境与评价机制之间形成闭环。通过模块化课程设计与项目化实训,能够有效缩短学员从理论学习到岗位胜任的距离,为信息安全产业输送兼具开发能力与安全素养的复合型人才。
如若转载,请注明出处:http://www.ooeed.com/product/9.html
更新时间:2026-10-30 06:38:46