医院信息网络安全介绍培训
一、引言
随着医疗信息化进程的不断推进,医院信息系统已成为医疗业务运行的重要支撑。门诊挂号、电子病历、检验检查、影像归档、药品管理、医保结算等核心业务均高度依赖网络与信息系统。与此医疗数据包含大量患者隐私和敏感信息,一旦发生网络安全事件,不仅可能导致业务中断,还可能造成患者隐私泄露、医疗秩序混乱,甚至威胁患者生命安全。因此,加强医院信息网络安全建设,提升全员网络安全意识,是保障医院安全稳定运行的重要基础。
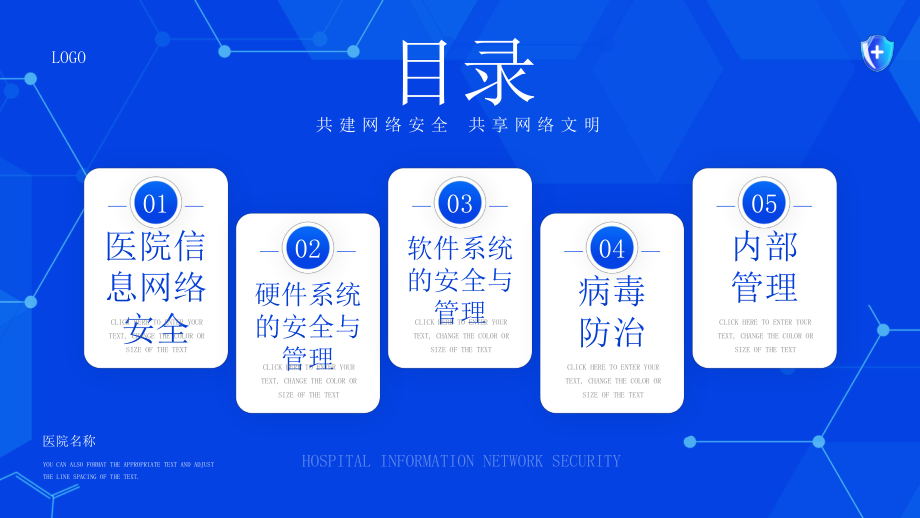
二、医院信息网络安全的重要性
医院信息网络安全的重要性主要体现在以下几个方面:
- 保障患者隐私安全。医疗数据涉及患者身份信息、病史、诊断结果、检验报告等内容,属于高度敏感数据,必须严格保护。
- 保障医疗业务连续性。医院信息系统一旦遭受攻击或发生故障,可能直接影响挂号、诊疗、检查检验、收费等环节,严重时危及患者救治。
- 满足法律法规要求。《网络安全法》《数据安全法》《个人信息保护法》以及网络安全等级保护制度对医院网络安全管理提出了明确要求。
- 维护医院声誉和社会信任。网络安全事件可能引发舆情风险,损害医院公信力。
三、医院信息网络面临的主要安全风险
- 网络攻击风险。包括勒索软件、病毒木马、钓鱼邮件、暴力破解、勒索攻击、SQL注入等常见攻击方式,可能导致系统瘫痪或数据泄露。
- 内部人员风险。包括弱口令、违规外联、随意使用移动存储介质、越权访问、违规查询患者信息等行为。
- 终端安全风险。医院终端数量多、分布广,存在未安装防病毒软件、系统补丁更新不及时、随意安装软件等问题。
- 数据泄露风险。患者信息在查询、导出、共享、打印等环节可能存在泄露隐患。
- 第三方运维风险。外部运维人员接入医院网络时,若缺乏有效管控,可能带来安全风险。
- 物理与环境风险。机房环境、供电、消防、温湿度控制等不当也可能影响信息系统稳定运行。
四、医院信息网络安全防护措施
(一)网络架构安全
医院应合理划分网络区域,实行内外网隔离和最小权限访问控制。核心业务系统应部署在安全区域,重要边界应部署防火墙、入侵检测和入侵防御系统。对外服务系统应加强访问控制和安全监测,防止未授权访问。
(二)主机与终端安全
服务器和终端应安装防病毒软件并及时更新病毒库,及时安装操作系统和应用程序安全补丁。终端应设置强口令,禁止随意安装未经授权的软件,限制移动存储介质的使用。
(三)身份认证与权限管理
用户应使用唯一身份账号,避免多人共用账号。口令应满足复杂度要求并定期更换。系统权限应按照岗位职责进行最小化分配,严格执行离岗离职账号回收制度。
(四)数据安全与备份
重要数据应定期备份,并验证备份数据的可恢复性。患者隐私数据访问应留有审计日志。数据导出、共享应经过审批,严禁通过个人邮箱、网盘、即时通讯工具等违规传输患者信息。
(五)安全管理制度与培训
医院应建立健全网络安全管理制度、应急预案和操作规程。定期开展网络安全培训和应急演练,提高全员安全意识和应急处置能力。
五、全员网络安全行为规范
- 使用强口令,定期更换,不将账号口令告知他人。
- 不点击来源不明的邮件附件和链接,防范钓鱼邮件。
- 不随意连接不明Wi-Fi,不私接网络设备。
- 不使用个人U盘、移动硬盘等设备私自拷贝医院数据。
- 不违规查询、导出、传播患者信息。
- 离开座位时锁定计算机屏幕。
- 发现异常情况及时报告信息部门。
六、网络安全事件应急处置
发现网络安全事件后,应立即采取以下措施:
- 第一时间断开局域网连接,防止风险扩散。
- 保护现场,保留相关证据,不随意删除文件或重启系统。
- 立即报告信息部门和相关负责人。
- 配合安全人员进行调查和处置。
- 事件处置完成后,分析原因,经验,完善防护措施。
七、
医院信息网络安全事关患者隐私、医疗安全和医院稳定运行。全体员工应充分认识网络安全的重要性,严格遵守网络安全管理制度和操作规范,共同筑牢医院信息网络安全防线。信息部门应持续加强安全监测、风险评估和应急管理,不断提升医院网络安全防护水平,为医院高质量发展提供可靠的信息安全保障。
(本文内容仅供参考,具体安全策略和技术方案需结合医院实际情况制定,并符合国家相关法律法规及行业标准要求。)
如若转载,请注明出处:http://www.ooeed.com/product/7.html
更新时间:2026-10-30 19:02:56