山石网科网络安全解决方案 为虚拟化环境构筑立体防护体系
随着服务器虚拟化、桌面虚拟化和存储虚拟化技术的广泛应用,企业IT基础设施的敏捷性和资源利用率显著提升,但传统的安全边界也因此变得模糊。虚拟机之间的东西向流量、虚拟化管理平台的控制平面以及多租户环境下的数据隔离,都给网络安全带来了全新挑战。苏州飞鸟信息技术有限公司(以下简称“飞鸟信息”)作为专业的信息技术服务商,依托山石网科领先的网络安全产品与解决方案,结合自身在虚拟化领域的深厚积累,为企业提供覆盖虚拟化全场景的网络安全解决方案,并配套虚拟化培训与网络与信息安全软件开发服务,助力客户构建安全、高效的数字化底座。
虚拟化环境面临的安全风险
在服务器虚拟化场景中,同一物理主机上的虚拟机之间通过虚拟交换机进行通信,传统硬件防火墙无法看到这些内部流量,导致东西向威胁难以检测和阻断。一旦某台虚拟机被攻陷,攻击者便可横向移动,迅速渗透至核心业务区。桌面虚拟化(VDI)则将用户桌面集中在数据中心,虽然提升了终端管理效率,但桌面流量汇聚后对网络出口安全能力提出更高要求,同时终端身份与访问权限管理更加复杂。存储虚拟化实现了存储资源的池化,但存储网络与业务网络、管理网络的混跑可能引发数据泄露或拒绝服务风险。虚拟化管理平台(如vCenter、KVM管理接口)已成为新的高价值攻击目标,其安全配置不当将导致整个虚拟化群组被操控。
山石网科网络安全解决方案核心组件
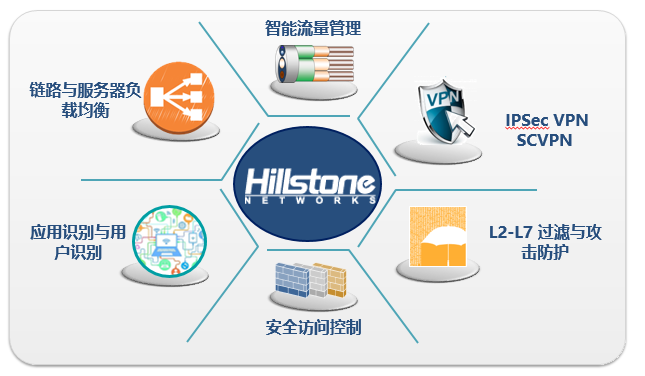
针对上述风险,山石网科提供了完整的虚拟化安全产品体系。山石网科虚拟化防火墙(vFW)以软件形态部署于虚拟化平台,具备与硬件防火墙一致的安全能力,可对虚拟机之间的流量进行精细化访问控制、入侵防御、病毒防护和威胁情报联动,实现东西向流量的可视化与安全防护。山石网科云安全资源池方案将防火墙、WAF、IDS/IPS等安全组件以服务化方式交付,支持弹性扩容和按需订阅,满足服务器虚拟化和私有云环境的安全合规需求。对于桌面虚拟化场景,山石网科提供终端安全与零信任接入方案,结合多因素认证和动态访问策略,确保远程用户访问VDI桌面的安全性。在存储虚拟化方面,方案通过微分段和安全域隔离技术,将存储管理网络与业务网络逻辑分离,并对存储访问行为进行审计。网络与信息安全软件开发服务则可根据客户特殊需求,定制化开发安全策略编排、自动化响应和安全态势分析模块,实现安全运营与虚拟化运维的深度融合。
苏州飞鸟信息技术的集成与服务优势
飞鸟信息作为山石网科的重要合作伙伴,不仅具备网络安全产品的部署实施能力,更深入理解服务器虚拟化、桌面虚拟化和存储虚拟化的架构细节。在方案落地过程中,飞鸟信息的技术团队会先对客户的虚拟化环境进行安全评估,识别虚拟机之间的访问关系、管理平面的暴露面以及备份与迁移链路的风险点,进而设计山石网科虚拟化防火墙与虚拟化平台的对接方案,并在业务低峰期完成策略部署与功能验证,确保安全防护不影响业务连续性。飞鸟信息提供专业的虚拟化培训服务,涵盖虚拟化平台安全管理、山石网科vFW策略配置与运维、虚拟化环境下的应急响应等内容,帮助企业IT团队建立自主安全运营能力。通过培训与实操结合的方式,客户能够掌握微分段策略设计、安全事件溯源和日常巡检技能,使安全能力与虚拟化运维紧密结合。
在典型应用场景中,某制造企业将核心ERP系统迁移至服务器虚拟化平台后,面临虚拟机间流量不可视、内部违规访问难追溯的问题。飞鸟信息部署了山石网科虚拟化防火墙,根据业务逻辑划分安全域并制定精细的微分段策略,限制了非授权访问,并借助流量可视化功能快速定位异常连接,同时将安全日志与虚拟化日志进行关联分析,有效提升了威胁响应效率。这一实践验证了网络安全方案与虚拟化平台深度整合的价值。
实施要点与价值
企业在部署虚拟化安全方案时,应首先明确安全域划分和业务访问模型,避免策略粗放导致东西向过度放行。要将虚拟化防火墙与虚拟化管理平台的安全加固相结合,强化管理员身份认证与操作审计,并严格隔离管理网络与业务网络。再次,借助虚拟化环境和防火墙的双重备份确保安全策略的可用性。通过分阶段的虚拟化培训与网络安全软件开发赋能,将安全策略编排、日志分析和应急响应能力逐步沉淀到运维流程中。
山石网科网络安全解决方案与苏州飞鸟信息技术的服务能力充分结合,为服务器虚拟化、桌面虚拟化和存储虚拟化环境提供了从边界到东西向、从平台到应用、从产品到运营的全方位保护。通过网络安全开发与虚拟化培训的持续赋能,企业能够在享受虚拟化技术红利的构建主动防御、动态适应、可管可控的网络安全体系,为数字化转型保驾护航。
如若转载,请注明出处:http://www.ooeed.com/product/3.html
更新时间:2026-10-30 20:59:28