网络信息安全 现状、重要性与保护路径——兼论网络与信息安全软件开发
引言
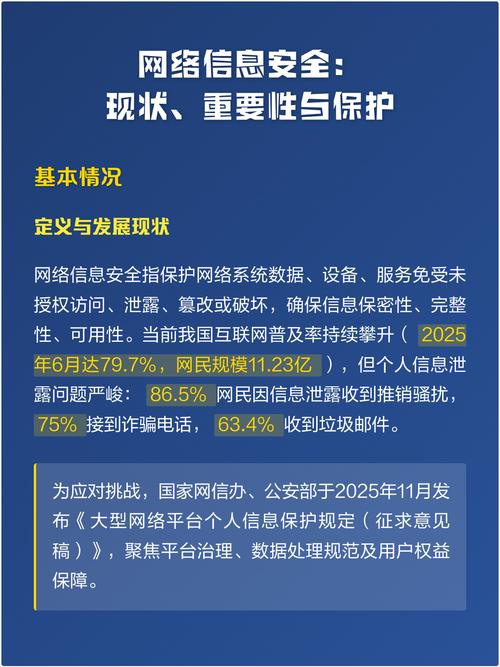
随着数字经济的纵深发展,网络与信息系统在社会运行、企业经营和个人生活中的基础性作用日益凸显。与此网络攻击、数据泄露、勒索软件等安全事件频发,网络信息安全已从技术议题上升为国家安全、经济安全和社会稳定的关键组成部分。本文从当前网络信息安全现状出发,分析其重要性,探讨保护路径,并重点论述网络与信息安全软件开发在整体防护体系中的支撑作用。
一、网络信息安全的现状
当前网络信息安全形势呈现几个显著特征。其一,威胁来源多元化且产业化。黑客组织、犯罪团伙乃至国家级行为体参与网络攻击,勒索软件即服务(RaaS)、初始访问代理等黑产模式使攻击门槛降低、链条更加分工化。其二,攻击面持续扩大。云计算、物联网、移动办公和远程协作的普及,使传统的网络边界变得模糊,终端、云平台、供应链环节均成为潜在入口。其三,数据泄露事件规模和频率居高不下,个人信息与商业机密面临批量外泄风险,即便在保密要求更高的公共部门场景中也难以完全幸免。其四,攻防对抗呈现自动化、智能化趋势,人工智能被同时用于攻击发起和防御检测,安全博弈进入新的强度层级。整体而言,安全能力建设与威胁演进之间仍存在一定的时间差,重点行业和关键信息基础设施成为防护重心。
二、网络信息安全的重要性
网络信息安全的重要性可从三个维度理解。首先是国家安全维度,关键信息基础设施涉及能源、交通、金融、通信等领域,一旦遭到破坏性攻击,可能引发连锁性的社会与经济影响。其次是经济与组织维度,数据已成为核心生产要素,企业一旦发生泄露或勒索事件,不仅面临直接经济损失,还可能承担合规处罚、声誉受损和客户流失等长期成本。再次是个人权益维度,个人信息的收集与使用范围不断扩大,隐私泄露可能导致诈骗、身份冒用等风险。网络信息安全已不再是可选的附加项,而是数字化运行的底线能力。
三、网络信息安全的保护路径
有效的网络信息安全保护需要体系化推进。在管理与制度层面,应建立覆盖风险评估、安全策略、应急响应和持续改进的安全治理框架,明确责任分工,落实等级保护、数据分类分级等要求。在技术防护层面,应部署边界防护、身份认证与访问控制、终端检测与响应、数据加密和备份恢复等措施,形成纵深防御。在人员与文化层面,需持续开展安全意识培训,减少钓鱼邮件、弱口令等常见人为风险。在生态协同层面,应加强供应链安全管理、威胁情报共享和跨组织演练,提升整体联防联控能力。上述路径的有效落地,离不开专业化的安全软件与工具作为支撑。
四、网络与信息安全软件开发
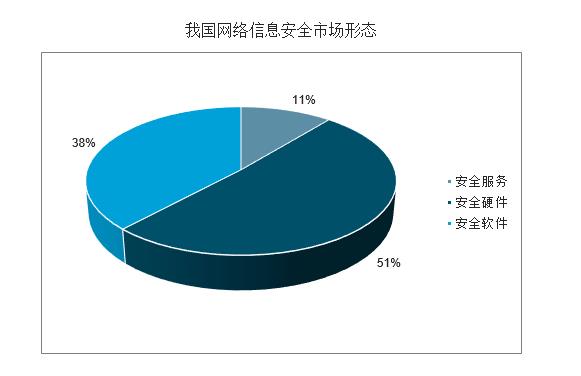
网络与信息安全软件是安全能力的产品化载体,覆盖检测、防护、响应与合规等多个环节,典型形态包括防火墙与入侵检测系统、终端安全软件、安全态势感知平台、漏洞扫描与渗透测试工具、数据防泄漏系统以及身份与访问管理平台等。安全软件开发与普通应用软件相比有其特殊性:一是必须遵循安全开发生命周期(SDL),在需求、设计、编码、测试和运维各阶段嵌入威胁建模与安全评审;二是强调对抗性思维,需考虑攻击者的现实手法而非仅满足功能需求;三是高度重视低误报与可运营性,安全产品若产生大量噪声反而会削弱防护效能;四是强调持续更新与应急响应能力,规则库、检测模型和漏洞补丁需要保持及时迭代。在研发过程中应关注软件自身的供应链安全,防范开源组件和构建环节被植入风险。
当前安全软件的发展趋势包括:与人工智能结合提升异常检测和自动化响应能力;以平台化、模块化方式整合分散的安全能力;加强云原生环境下的安全适配;通过开放接口与威胁情报生态实现联动。在实践路径上,企业应结合自身业务场景和合规要求,优先构建覆盖资产管控、风险发现、威胁检测和事件处置的关键能力,避免贪大求全,形成可持续运营的安全软件体系。
网络信息安全形势的复杂化要求以体系化思路推进防护建设,制度、技术、人员与生态缺一不可。网络与信息安全软件作为技术防护的核心支撑,需要以安全开发为基础、以对抗实效为导向、以持续运营为保障,方能切实提升整体安全水位,为数字化发展提供可靠保障。
如若转载,请注明出处:http://www.ooeed.com/product/21.html
更新时间:2026-10-30 23:33:56