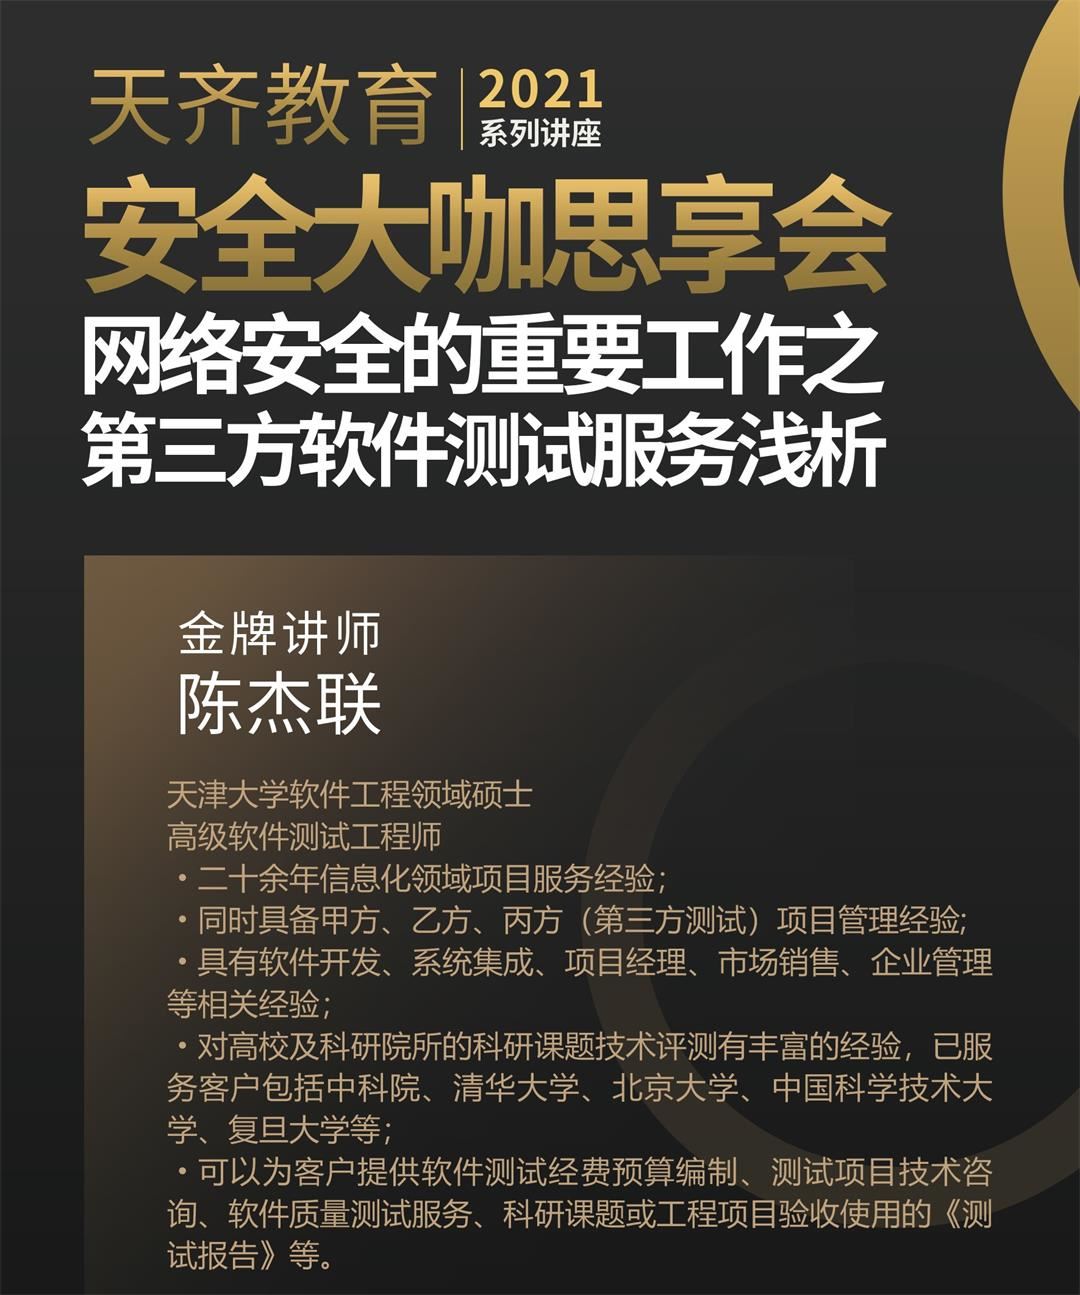
第三方软件测试服务赋能网络与信息安全软件开发——天齐教育2021系列讲座浅析
引言
随着数字化转型加速,网络与信息安全软件的复杂度与风险同步攀升。如何借助独立的第三方软件测试服务提升产品质量、降低安全风险,成为行业关注焦点。天齐教育2021系列讲座围绕“第三方软件测试服务浅析”与“网络与信息安全软件开发”主题,系统梳理了测试服务的定位、方法与实践路径。本文基于讲座要点进行梳理与解读,以期为研发团队与质量保障人员提供参考。
一、第三方软件测试服务的定位与价值
第三方测试由独立于开发方与需求方的专业机构实施,核心价值在于独立性、客观性与专业性。其服务内容通常涵盖:需求与设计评审、代码审查、功能测试、性能测试、安全测试、兼容性测试及验收测试等。相对内部测试,第三方测试能够规避“自测盲区",提供可追溯的测试过程与量化报告,为项目验收、合规审查与上线决策提供依据。
二、网络与信息安全软件开发的质量特征
此类软件兼具通用软件工程属性与安全专有属性。其质量特征突出体现在:一是安全性,包括身份鉴别、访问控制、数据加密、日志审计与抗攻击能力;二是可靠性与可用性,需在异常与高负载场景下保持稳定;三是合规性,需满足等级保护、密码应用等规范要求。因此,测试活动需覆盖功能正确性之外的安全机制有效性验证。
三、第三方测试在网络与信息安全软件中的应用要点
(一)测试左移与全周期介入
讲座指出,第三方测试不应仅停留在验收阶段,而应前移至需求与设计评审。通过参与威胁建模与安全需求分析,提前识别设计缺陷,降低修复成本。
(二)安全测试方法组合
建议采用静态分析与动态测试相结合的方式:静态层面开展代码审计与依赖组件漏洞扫描;动态层面开展渗透测试、模糊测试与接口安全测试,重点验证认证授权、输入校验、会话管理与加密实现。
(三)性能与可靠性验证
针对安全网关、审计平台等产品,需设计并发、长稳与故障注入测试,验证系统在异常流量与组件故障下的恢复能力与数据一致性。
(四)测试环境与数据管理
第三方测试应建立隔离的测试环境,规范测试数据脱敏与留存,确保测试过程不影响生产系统,并满足保密要求。
四、测试服务的交付与协同机制
高质量的第三方测试依赖明确的协同机制。讲座建议:建立测试准入准出标准;以缺陷密度、遗留缺陷等级、安全漏洞修复率等指标量化评估;通过测试报告与问题清单实现闭环管理。开发方应提供完整的需求文档、接口说明与部署架构,测试方应保障过程透明与结果可复现。
五、实践建议
一是根据软件安全等级制定差异化测试策略,高风险模块加大安全测试投入;二是将第三方测试纳入 DevOps 流水线,实现自动化回归与持续安全验证;三是重视测试资产沉淀,形成可复用的测试用例库与安全基线;四是加强测试人员的安全工程能力培训,提升漏洞分析与风险评级水平。
第三方软件测试服务是网络与信息安全软件质量保障体系的重要组成部分。通过独立、专业、全周期的测试介入,能够有效识别安全与质量风险,提升产品的可信度与合规水平。天齐教育2021系列讲座为行业提供了系统性视角,值得研发与质量团队在实践中借鉴与深化。
如若转载,请注明出处:http://www.ooeed.com/product/13.html
更新时间:2026-10-30 00:15:39